Recupero dati da supporti danneggiati, sicurezza informatica attiva, perizie forensi digitali e sviluppo software/script su misura per privati e aziende.
FORENSIC HUB
L'ecosistema professionale definitivo per le indagini digitali su Windows. Offriamo soluzioni indipendenti e complementari progettate per coprire ogni esigenza investigativa e formativa: dal database metodologico ForensicHub Pro alle simulazioni di Forensic Case Lab Pro, fino alle acquisizioni con C-Lab TriagePro, all'analisi multimediale con Video & Image Forensic, al mirroring forense di Android Forensic Preview, alla steganografia multi-carrier e cifratura avanzata di CryptoSteg Enterprise, al controspionaggio e cyber deception di BlackBox Suite e alla difesa attiva anti-ransomware ed enclave RAM di Ironclad.
GOVERNO E P.A.
Piattaforma investigativa AIDEN, correlazione automatica reati e analisi forense certificata per Pubbliche Amministrazioni e Forze dell'Ordine.
M2Labs - Cyber Security & Data Recovery
PROTEGGIAMO, RECUPERIAMO E RIPARIAMO OGNI ASPETTO DELLA TUA VITA DIGITALE
Con la garanzia del risultato (No Result, No Fee)
Polo tecnologico di Informatica Forense CTU/CTP, difesa attiva endpoint da ransomware (Ironclad), cyber-deception contro dipendenti infedeli e sabotaggi interni (BlackBox Suite), steganografia avanzata e suite software peritali proprietarie.
Servizi di Informatica Forense, Indagini Cyber e Soluzioni IT
M2Labs offre consulenza tecnica specializzata (CTU/CTP) e perizie informatiche legali a Torino e su tutto il territorio nazionale, recupero account compromessi o violati (servizio esclusivo ad alta efficacia), analisi di sicurezza e vulnerabilità, indagini OSINT, recupero dati professionale, sviluppo software personalizzato e realizzazione di siti internet ed e-commerce professionali. Operiamo seguendo i più rigorosi standard di catena di custodia e validità scientifica delle prove.
POLITICA NO RESULT, NO FEE: Per gli interventi di recupero dati ed emergenze cyber lavoriamo con la garanzia del risultato. Se non è possibile recuperare le informazioni o risolvere l'incidente tecnologico, non paghi assolutamente nulla.
Configuratore Prezzi & Soluzioni
Rispondi a due domande per trovare subito la soluzione più adatta a te.
1. Qual è il tuo ambito?
2. Quali sono le tue necessità? (Scelta multipla)
Di quale software hai bisogno? (Scelta multipla)
Linee Guida & Check-list Operative
Procedure standard per l'acquisizione e l'analisi forense di sistemi Windows, macOS, Mobile e reti.
Triage Rapido & Acquisizione Live
Strumento portatile offline per estrazione rapida di RAM, registri e file di log con report cifrato.
Addestramento Pratico & Simulatori
Laboratorio virtuale con casi d'indagine interattivi, console CLI e simulatori di tool di settore.
Ecco le soluzioni consigliate su misura per le tue necessità:
Recupero Dati
Recuperiamo file e dati cancellati o inaccessibili da hard disk danneggiati, SSD corrotti, chiavette USB, NAS e smartphone. Utilizziamo camere bianche e tecnologie avanzate.
Richiedi Intervento →
Recupero Account
Recupero di account compromessi, violati o hackerati su piattaforme social (Instagram, Facebook, LinkedIn), email (Gmail, Outlook) e account aziendali.
Richiedi Intervento →
Perizie Malware & Spyware
Analisi approfondita di dispositivi sospetti per identificare malware, trojan o spyware spia. Redazione di perizie informatiche con valore legale.
Richiedi Intervento →
Protezione da Truffe
Prevenzione e risposta ad attacchi informatici, phishing e frodi finanziarie online. Ti aiutiamo a tracciare i flussi finanziari e a proteggere la tua identità digitale.
Richiedi Intervento →
Consulenza IT & CTP/CTU
Consulenza peritale di parte (CTP) o d'ufficio (CTU) per contenziosi civili e penali. Supporto legale completo, audit IT ed assistenza informatica altamente qualificata.
Richiedi Intervento →
Indagini OSINT
Investigazioni digitali approfondite su fonti aperte, OSINT societario, reputazione online e tracciamento di informazioni pubbliche.
Richiedi Intervento →
Sviluppo Siti Web
Creazione di siti internet moderni, veloci, reattivi e ottimizzati SEO per massimizzare la presenza online di professionisti e aziende.
Richiedi Intervento →
Script & App su Misura
Progettiamo e sviluppiamo software personalizzati, script di automazione dati e applicativi desktop/web su misura per privati, liberi professionisti e aziende di ogni settore.
Richiedi Intervento →
Preventivi Trasparenti
Tariffazione chiara e preventivi trasparenti concordati prima di iniziare il lavoro.
Massima Privacy
Trattamento sicuro dei dati protetto da rigorosi accordi di riservatezza (NDA).
Tecnologia d'Avanguardia
Strumentazione forense avanzata per il recupero in camera bianca o in laboratorio.
Intervento Rapido
Tempi di risposta rapidissimi per le emergenze e ritiro del dispositivo gratuito (solo per l'Italia).
Security Lab: Verifica la sicurezza della tua password
Inserisci una password per calcolare in tempo reale l'entropia crittografica e il tempo stimato di brute-force utilizzando un cluster GPU.
Entropia Crittografica:0 bits
Grado di Sicurezza:Molto Debole
Tempo di violazione stimato (1x RTX 4090 GPU):Immediato (< 0.01 sec)
Tempo di violazione stimato (Cluster GPU M2Labs):Immediato
Nota sulla Sicurezza: La verifica viene eseguita interamente in locale sul tuo browser. Nessun dato viene trasmesso o memorizzato sui nostri server, garantendo la totale riservatezza in conformità al GDPR.
Tariffe trasparenti e competitive
Privacy, riservatezza e sicurezza garantita
Tecnologie all'avanguardia
Rispondiamo alle richieste entro 2 ore
Basta solo contattarci,a tutto il resto pensiamo noi
Ti supportiamo passo passo nella risoluzione del problema e ti offriamo, se necessario, anche un servizio GRATIS di ritiro e riconsegna dei dispositivi (solo per l'Italia).
Configuratore di Strategia Forense CTP / CTU
Configura il tuo scenario in 3 semplici fasi per determinare la corretta metodologia forense.
Strategia Investigativa Forense Consigliata
Metodo di PreservazioneCopia Bit-Stream hardware (Write-Blocker)
Standard & Normative ApplicateISO/IEC 27037 & Legge 48/2008 (Firma e Asseverazione CTP)
Descrizione Tecnica
Acquisizione forense fisica e bit-to-bit del dispositivo, con verifica crittografica SHA-256 e redazione della catena di custodia.
L'AZIENDA
La tua sicurezza digitale è la nostra priorità da oltre vent'anni
M2Labs opera con personale altamente qualificato formato da ingegneri informatici e tecnici specializzati in indagini digitali forensi e recupero dati.
Esperienza e Professionalità al Tuo Servizio
Da più di 20 anni operiamo nel settore della sicurezza informatica e del recupero dati, offrendo soluzioni professionali e affidabili a privati e aziende su tutto il territorio nazionale. La nostra esperienza consolidata ci permette di affrontare anche le emergenze tecnologiche più complesse con competenza e professionalità.
20+ Anni
Di attività sul campo nelle indagini digitali e nella sicurezza informatica.
Ingegneri & Periti
Personale qualificato formato da esperti peritali iscritti ad Albi CTU/CTP.
Certificazioni
Certificazioni di livello internazionale nel settore cybersecurity (CISCO, SANS, CEH).
CISCO CERTIFIED
SANS GIAC
EC-COUNCIL CEH
ISO/IEC 27037
TESTIMONIANZE
Cosa dicono di noi
★★★★★
"15 anni di foto di famiglia recuperati da un hard disk che sembrava completamente morto. Servizio professionale e prezzi super onesti."
MS
M. S.
Cliente Privato
★★★★★
"Il mio ex partner aveva installato a mia insaputa un software spia sullo smartphone, prontamente identificato e rimosso con perizia legale."
LR
L. R.
Cliente Privato
★★★★★
"Recuperato account Instagram con più di 10.000 follower in meno di 24 ore. Davvero eccezionali, super consigliati."
AB
A. B.
Libero Professionista
Forensic Hub & Case Lab
L'ecosistema professionale definitivo per le indagini digitali su Windows. Offriamo soluzioni indipendenti e complementari progettate per coprire ogni esigenza investigativa e formativa: dal database metodologico ForensicHub Pro alle simulazioni di Forensic Case Lab Pro, fino alle acquisizioni con C-Lab TriagePro, all'analisi multimediale con Video & Image Forensic, al mirroring forense di Android Forensic Preview, alla steganografia multi-carrier e cifratura avanzata di CryptoSteg Enterprise, al controspionaggio di BlackBox Suite e alla difesa attiva anti-ransomware di Ironclad.
La Tua Suite Software Forense
L'ecosistema professionale definitivo per le indagini digitali su Windows. Soluzioni indipendenti e complementari progettate per coprire ogni esigenza investigativa e formativa.
ForensicHub
Database & Procedure
Case Lab
Simulatore Casi Reali
C-Lab
Live Triage & Acquisizione
Video & Image
Analisi Foto & Video
Android
Mobile Live Triage
Aiden
Gestione Truffe & CNR
In Arrivo
CryptoSteg
Steganografia & Cifratura
In Arrivo
BlackBox
Cyber Deception & Trap
In Arrivo
IRONCLAD
Anti-Ransomware Kernel
In Arrivo • Anti-Ransomware & RAM Enclave
NOVITÀ 2026
Sentinel
Difesa attiva anti-ransomware con trappole canary stratificate su 3 livelli (!00_ !01_ !02_ zz_99_), Velocity Monitor 800ms (8 op/s), FastFreeze sub-50ms ed Enclave RAM volatile a zero impronta SSD.
Velocity: 800 ms (8 op/s)
Rilevamento: Shannon 4KB
Freeze: Sub-50 ms RAM
In Arrivo • Anti-Ransomware & RAM Enclave
NOVITÀ 2026
Sentinel
Difesa attiva anti-ransomware con trappole canary stratificate su 3 livelli (!00_ !01_ !02_ zz_99_), Velocity Monitor 800ms, FastFreeze sub-50ms ed Enclave RAM volatile a zero impronta SSD.
Velocity: 800 ms (8 op/s)
Shannon 4KB
P.A. & Polizia Giudiziaria
AIDEN Platform
Gestione e automazione procedimenti per truffe online e frodi informatiche
Aiden è il software istituzionale sviluppato specificamente per Forze dell'Ordine, Procure e Pubblica Amministrazione per eliminare le ore di lavoro manuale nella compilazione e trattazione delle querele per cybercrime:
Acquisizione Denuncia
Parsing immediato di querele cartacee o telematiche: estrae parti offese, sospettati, IBAN, e-mail e numeri telefonici.
Correlazione Truffe Seriali
Incrocia in tempo reale i conti correnti e le identità digitali per identificare schemi criminali ricorrenti tra diversi comandi.
CNR Pronta per la Firma
Generazione automatica del fascicolo giudiziario e della Comunicazione Notizia di Reato ex art. 347 c.p.p. per il P.M.
100% Locale & Conforme
Elaborazione protetta su rete LAN interna senza dispersione di dati sensibili all'esterno, secondo gli standard ministeriali.
Nota Operativa: Aiden è consultabile anche nel dettaglio con il diagramma architetturale completo tra Aiden Local e Aiden Central.
Database Operativo
ForensicHub Professional
La guida metodologica definitiva per l'acquisizione e l'analisi di prove digitali. Pensata per consulenti tecnici ed investigatori, garantisce la conformità delle operazioni grazie a riferimenti normativi costantemente aggiornati.
240+ Guide Operative DettagliateProcedure passo-passo per Windows, macOS, acquisizioni live, RAM, network, steganalisi, email, cloud e dispositivi mobili.
Conformità Internazionale ed E-EvidenceDoppia giurisdizione (italiana/internazionale) con note relative alla Convenzione di Budapest ed ai regolamenti E-Evidence 2026.
Ricerca e Consultazione OfflinePannello di ricerca istantaneo e consultazione locale in ambienti air-gapped sicuri per proteggere l'integrità del laboratorio.
● FORENSICHUB: WHATSAPP DISPOSSESSION
RICERCA GUIDE...
0:00
Fase 1: Selezione Procedura WhatsApp
01RICERCA
02ISOLAMENTO
03ESPORTA
04HASH
05VERBALE
Procedure operative dettagliate con comandi CLI pronti all'uso e note legali
Manuale di linee guida operative per il primo intervento informatico e repertamento
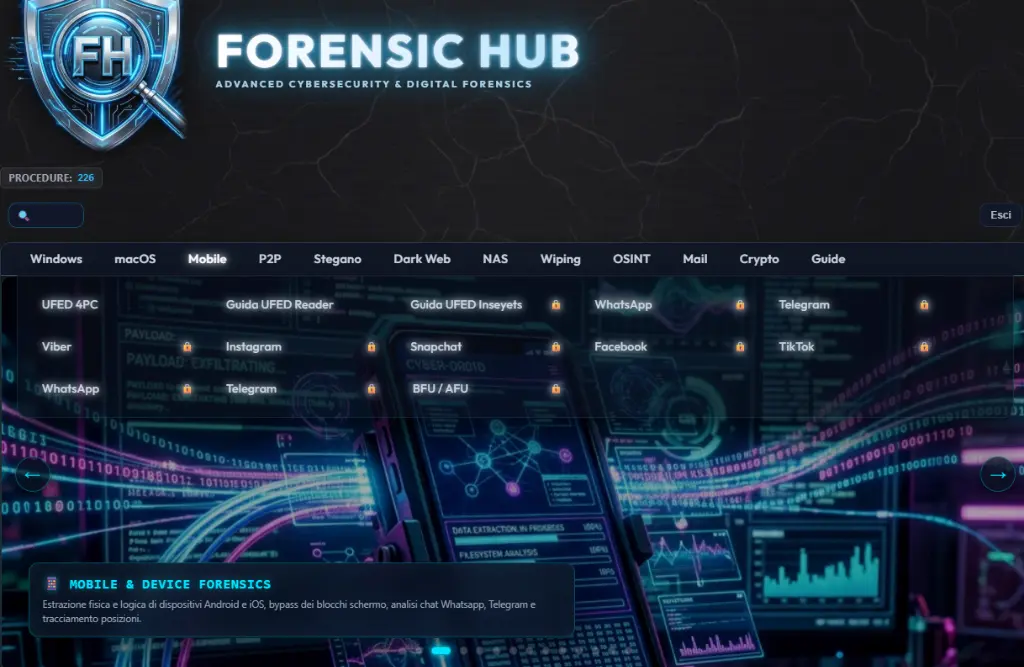
Modulo Mobile & Device Forensics con bypass blocchi schermo e analisi chat
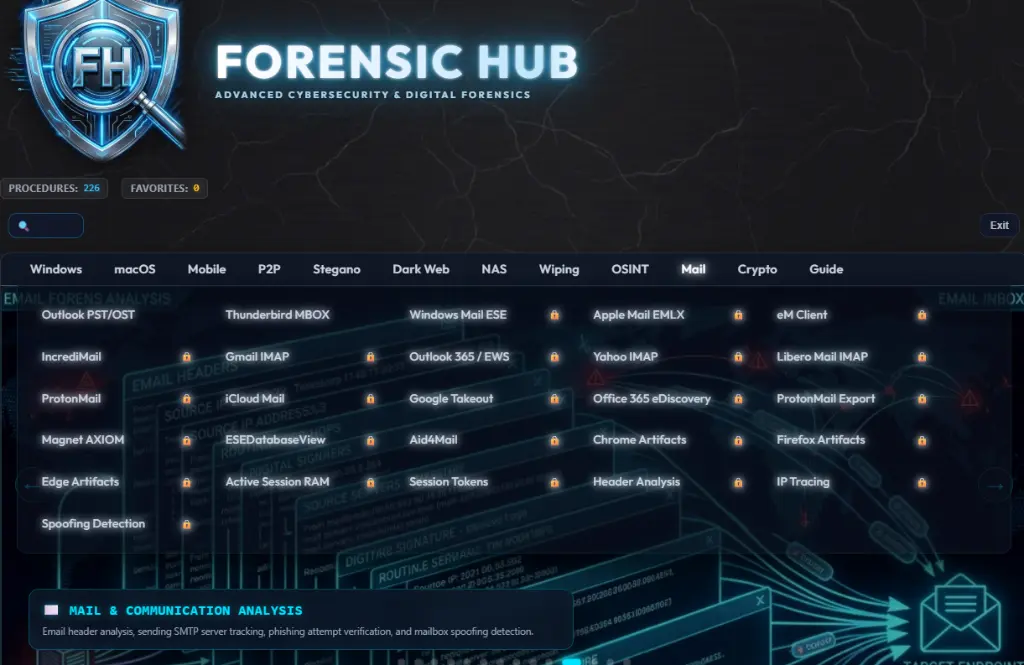
Analisi intestazioni email, tracciamento server SMTP e spoofing detection
Piattaforma di addestramento pratico con oltre 240+ Guide e 305+ Casi Investigativi
Selezione dei casi operativi e delle varianti investigative
Simulatori forensi grafici (FTK Imager, Autopsy, USB Detective, BitLocker) e CLI
Laboratorio Investigativo
Forensic Case Lab
La piattaforma interattiva definitiva per l'addestramento pratico. Affronta casi di indagine reali all'interno di una console forense simulata, impara l'uso delle CLI dei tool reali e testa le tue abilità.
37+ Laboratori Virtuali & 305+ Casi PraticiUn ecosistema di addestramento ultra-immersivo con 305+ casi operativi reali suddivisi in categorie Facile, Medio, Difficile e i casi segreti del Vault cifrato, con un sistema di avanzamento persistente offline.
Terminali CLI & Simulatori Live Boot (PALADIN/CAINE)Simula l'avvio in modalità Live Boot forense con una console terminale interattiva reale. Digita comandi (lsblk, mount, volatility), gestisci il write-blocking hardware per non alterare i supporti, ed esegui copie con l'emulatore Guymager.
Emulatori Forensi Grafici (FTK Imager, Autopsy, USB Detective, BitLocker)Accedi a repliche fedeli di tool reali: esegui copie E01 e dump di RAM con FTK Imager Fluent, decifra partizioni BitLocker con gestione eventi di tastiera, analizza chiavi di registro USB con USB Detective ed esplora reperti con l'emulatore Autopsy.
Progressione con Avanzamento e Sblocchi
Forensic Case Lab è strutturato con una logica a livelli: sbloccando le singole fasi investigative (5 per i casi standard, 8 per i casi segreti del Vault) accumuli punti esperienza e sblocchi automaticamente i laboratori successivi. Il salvataggio del progresso è persistente e locale per rispettare la riservatezza offline.
Il set completo include ben 305+ casi investigativi reali ed oltre 240+ laboratori e guide (con fasi pratiche basate su CLI terminal, quiz ad alta pressione e simulatori grafici di incident response).
Composizione Didattica del Lab
Console Bash & Editor NanoAmbiente Linux simulato in cui eseguire comandi come ls, sha256sum, volatility, e redigere note con nano.
Simulatore FTK ImagerReplica di FTK Imager per Windows 11 per creare copie forensi (E01/RAW) ed eseguire dump della RAM.
Maratona InvestigativaModalità di quiz ad alto ritmo con sistema a 3 vite e timer da 60s per verificare la prontezza operativa.
Scenari Investigativi Pratici in FCL
Social Media Takeout
Analisi archivi esportati da Facebook, Instagram, TikTok e stesura di richieste LEA conformi.
OSINT & Info Gathering
Raccolta informazioni su leak database, tracking username, email e telefoni (Sherlock, HIBP).
Server Sabotage
Analisi log di audit del server, attacchi interni, manipolazione file e incident response aziendale.
E-Mail Forensics
Analisi intestazioni SMTP, tracciamento indirizzi IP mittenti e rilevamento spoofing e phishing.
Timeline & Metadati
Analisi cronologica degli eventi (MACB), verifica dei timestamp dei file e integrità dei metadati.
Acquisizione & FTK
Creazione di copie forensi (E01/RAW), RAM dump e navigazione file system con FTK Imager.
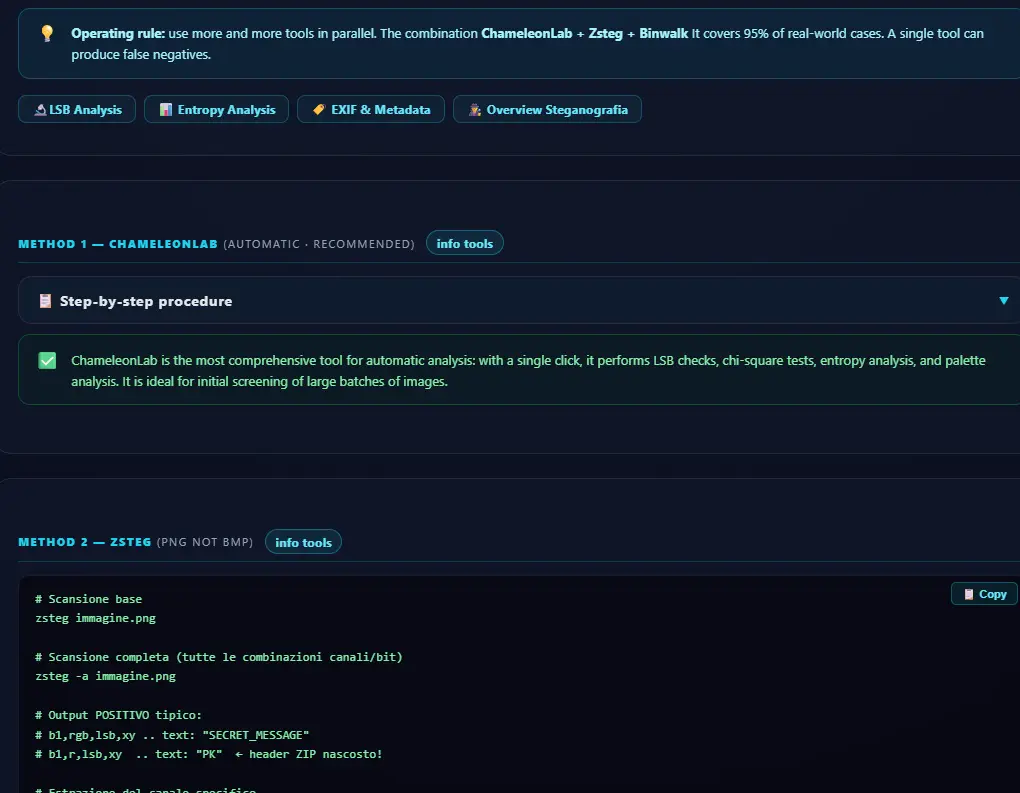
Rilevamento LSB con Zsteg, decifratura e sblocco dei casi segreti del Vault ad 8 fasi.
Case Lab Live Preview
Simulatore di Console Forense
Fai un test pratico di Forensic Case Lab. Digita un comando reale di digital forensics nella console interattiva qui sotto (ad esempio: help, volatility, mount, autopsy).
CASE-LAB-SHELL v3.0.5
>_
Simulatore Interattivo Case Lab
Metti alla prova le tue abilità investigative. Avvia la console simulata e risolvi una mini-missione di estrazione prove digitali (Caso WhatsApp).
[System Initialization Successful]
caine-forensics#
Challenge Investigativa: Trova l'Intruso
Metti alla prova le tue abilità di analista. Esamina gli indizi raccolti in un attacco reale e rispondi al quesito.
[Windows Event Log - ID 4688: A new process has been created]Timestamp: 2026-08-02 03:14:10 UTC
Subject Security ID: S-1-5-18 (SYSTEM)
New Process Name: C:\Windows\System32\cmd.exe
Parent Process Name: C:\Windows\explorer.exe
Process Command Line: cmd.exe /c "powershell -ep bypass -File C:\Users\Public\update.ps1"
[Netstat active TCP connections / Sysmon DNS query logs]Timestamp: 2026-08-02 03:14:12 UTC
Source IP: 192.168.1.104:49281 (Local PC)
Destination IP: 185.220.101.5:443 (Tor Exit Node)
Connection State: ESTABLISHED
Threat Intelligence: IP address flagged for malicious beaconing and C2 communication.
[Prefetch Artifact Parser - POWERSHELL.EXE]Executable: POWERSHELL.EXE-A2D819BC.pf
Run Count: 28
Last Run: 2026-08-02 03:14:11 UTC
Referenced Files: \DEVICE\HARDDISKVOLUME3\USERS\PUBLIC\UPDATE.PS1
Volume Serial: 4E8A-9A23
Domanda: Quale processo padre (parent process) ha avviato l'esecuzione della riga di comando sospetta?
💡 Nota: Questo esercizio interattivo è solo un primo passo per illustrare come sono configurati i test base. Nella piattaforma completa, i test comprendono numerose domande approfondite per ciascun argomento specifico.
Live Acquisition Suite
C-Lab TriagePro
Forensic Intelligence Suite — Triage rapido e acquisizione prove live da pendrive forense.
C-Lab TriagePro è una suite forense portatile di nuova generazione progettata per l'acquisizione rapida di prove digitali. Gira in modalità completamente self-contained (nessuna installazione richiesta) direttamente da chiavetta USB su computer Windows, macOS e Android.
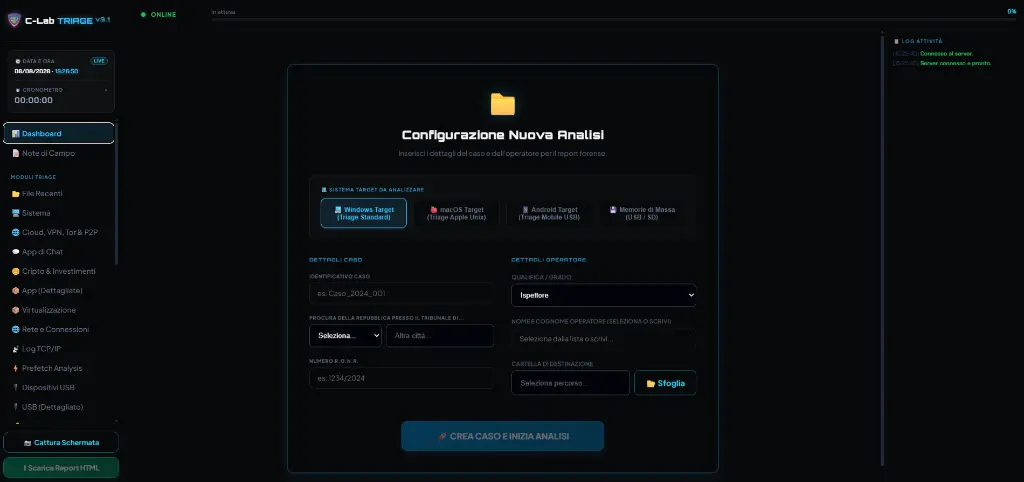
Grazie a un'interfaccia web moderna accessibile su localhost:3001, l'operatore può avviare acquisizioni granulari o preimpostate, tracciare il tempo del triage e generare report certificati pronti all'uso giudiziario.
🎯 Per Chi è Destinato
Polizia Giudiziaria & Forze dell'Ordine
Sopralluoghi, sequestri informatici immediati, triage fiscale e analisi criptovalute sul posto.
Consulenti Tecnici (CTU/CTP) & Magistratura
Acquisizione prove certificate, catena di custodia digitale e perizie forensi civilistiche/penali.
Aziende & Incident Response
Investigazioni aziendali interne, e-discovery, e contenimento delle fughe di dati aziendali.
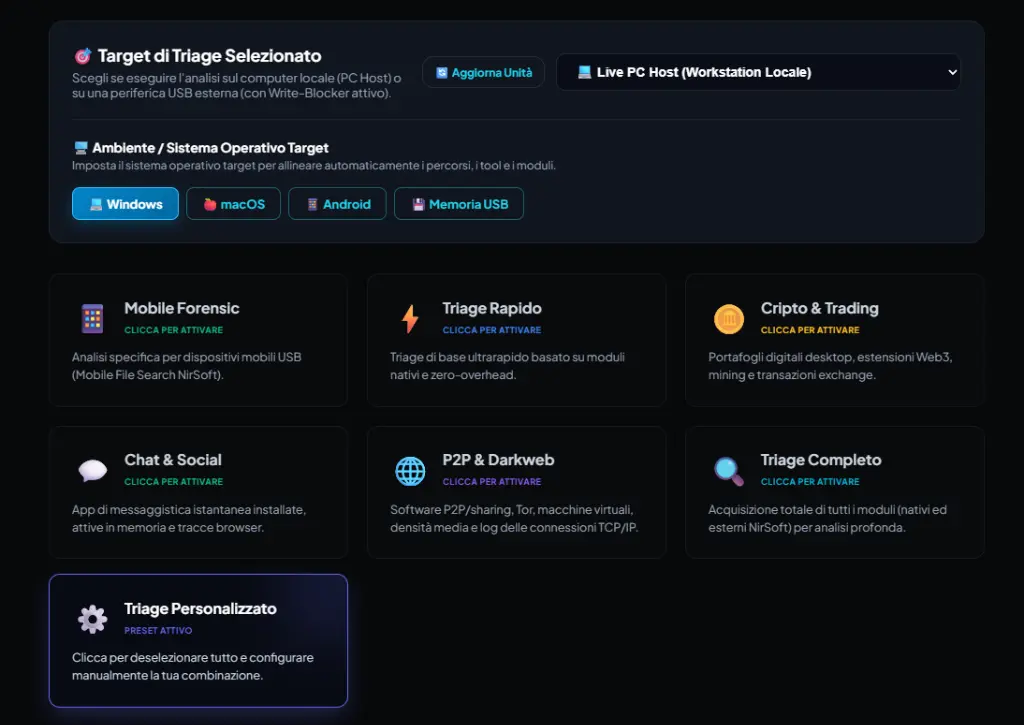
Configurazione della nuova analisi forense - Selezione del target e inserimento dettagli del caso
Pannello moduli di triage e target di acquisizione - Selezione dei moduli e dell'ambiente operativo
🔍 Moduli Triage & Copertura Dati
Filtra per categoria per esplorare in dettaglio quali artefatti forensi raccoglie la suite in automatico.
Modulo Triage
Cosa raccoglie in automatico
🛠️ Tool Forensi Integrati
TriagePro include strumenti industriali avanzati pre-configurati per scenari investigativi specifici.
RAM DUMP
Acquisizione RAM
Rilascia in tempo reale un dump completo della memoria volatile del sistema per rilevare malware in esecuzione e chiavi crittografiche.
SINGLEFILE
Cattura Web Forense
Salva pagine web complete in un singolo file HTML autosufficiente ad altissima fedeltà grafica, con supporto ad auto-scroll per i social.
RIPGREP-ALL
Ricerca Contenuto (RGA)
Scansione e ricerca di stringhe testuali in tempo record dentro file Office, email, archivi ZIP/RAR e PDF bloccati o corrotti.
ADB FORK
Mobile Forensic Bridge
Connessione nativa via protocollo ADB a telefoni Android collegati, con dump del file system, estrazione log e analisi delle app.
DECRYPT-DET
Rilevatore Dischi Cifrati
Identifica volumi cifrati attivi o bloccati (BitLocker, VeraCrypt, PGP) prima dello spegnimento della macchina.
USB-DEVIEW
Tracciamento Periferiche
Ricostruisce la cronologia completa di tutti i dispositivi USB connessi in passato, con seriale e timestamp.
P2P-PARSER
Parser Traffico P2P
Scansione dei database locali dei client Torrent ed eMule, estraendo file condivisi e cartelle.
VSS-EXTRACT
Estrattore Shadow Copies
Accede al servizio VSS per montare e ispezionare versioni storiche del file system, recuperando cancellati.
Capacità della Suite
8
Moduli OperativiRAM, Decrypt, Browsers, System, Registry, VSS, P2P, ADB Mobile
25+
Tools Forensi IntegratiUtility ed eseguibili di estrazione integrati direttamente nella suite
120+
Funzioni di EstrazioneControlli automatici e tipi di artefatti estraibili
🛡️ Sicurezza & Garanzia Forense
Nessuna Traccia (Zero Footprint)Il software opera interamente in RAM e carica le prove sulla pendrive forense. Nessun file modificato o scritto sull'OS target.
Operatività Offline GarantitaZero connessione internet richiesta. TriagePro non invia telemetria ed è protetto contro attacchi esterni in Rete Locale.
Anti-Screenshot & DevTools blockPreviene l'ispezione locale o la cattura illecita di dati coperti da segreto investigativo.
Cyber Security Lab: Simulatore Network IDS & IPS
Simula un attacco DDoS o exploit e verifica la reazione difensiva con firewall e monitoraggio IDS attivo.
Stato Protezione IPS/IDS:
🛡️ PROTEZIONE ATTIVA (Consigliato): Il modulo IPS/IDS controlla il traffico in tempo reale. Se lanci l'attacco, il Firewall bloccherà l'indirizzo IP dell'hacker salvaguardando il database. Premi "Avvia Attacco Simulato" per testarlo!
IDS Surveillance Console Output
[SYSTEM] Network Intrusion Detection System inizializzato.
[STATUS] In ascolto su interfaccia eth0 (promiscuous mode)...
Analisi Multimediale
Analisi Video & Immagini
Digital Forensics, Triage Multimediale ed Estrazione Metadati per Investigazioni e Procedimenti Giudiziari.
Il modulo Analisi Video & Immagini (TriagePro v3.1) consente l'indicizzazione rapida, l'analisi approfondita dei metadati e la verifica di integrità dei file multimediali presenti su memorie locali, USB, SD Card o smartphone. Abbate a pochi minuti le perquisizioni multimediali su terabyte di dati, isolando automaticamente gli elementi di rilievo.
Opera in modalità Read-Only e calcola simultaneamente gli hash crittografici SHA-256 e MD5 per ciascun file analizzato, certificando l'evidenza digitale per prevenire qualsiasi contestazione di alterazione.
🎯 Per Chi è Destinato
Forze dell'Ordine & Polizia Giudiziaria
Triage speditivo durante le perquisizioni, identificando al volo tracce e file d'interesse investigativo senza sequestri di massa.
Consulenti Tecnici (CTU/CTP)
Relazioni tecniche asseverate con estrazione di metadati certificati e hash inattaccabili in sede processuale civile e penale.
Avvocati & Studi Legali
Indagini difensive ai sensi dell'art. 391-octies c.p.p., cause di infedeltà, proprietà intellettuale o diffamazione online.
● VIDEO & IMAGE FORENSIC SCANNER
IMPORTAZIONE IN CORSO...
0:00
Fase 1: Importazione & Integrità
01HASH
02EXIF/GPS
03ELA
04STEGO
05REPORT
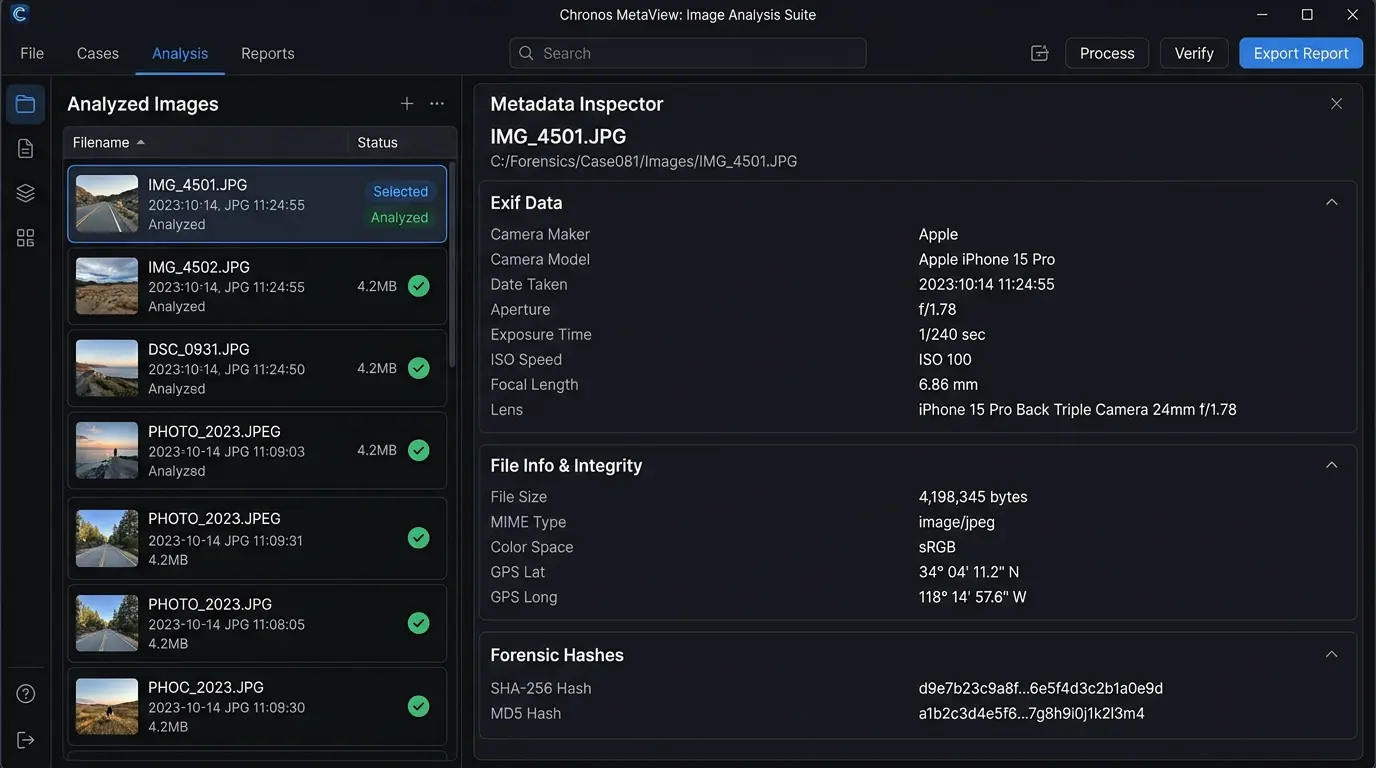
Analisi approfondita metadati EXIF - Rilevamento modello dispositivo e data di scatto originaria
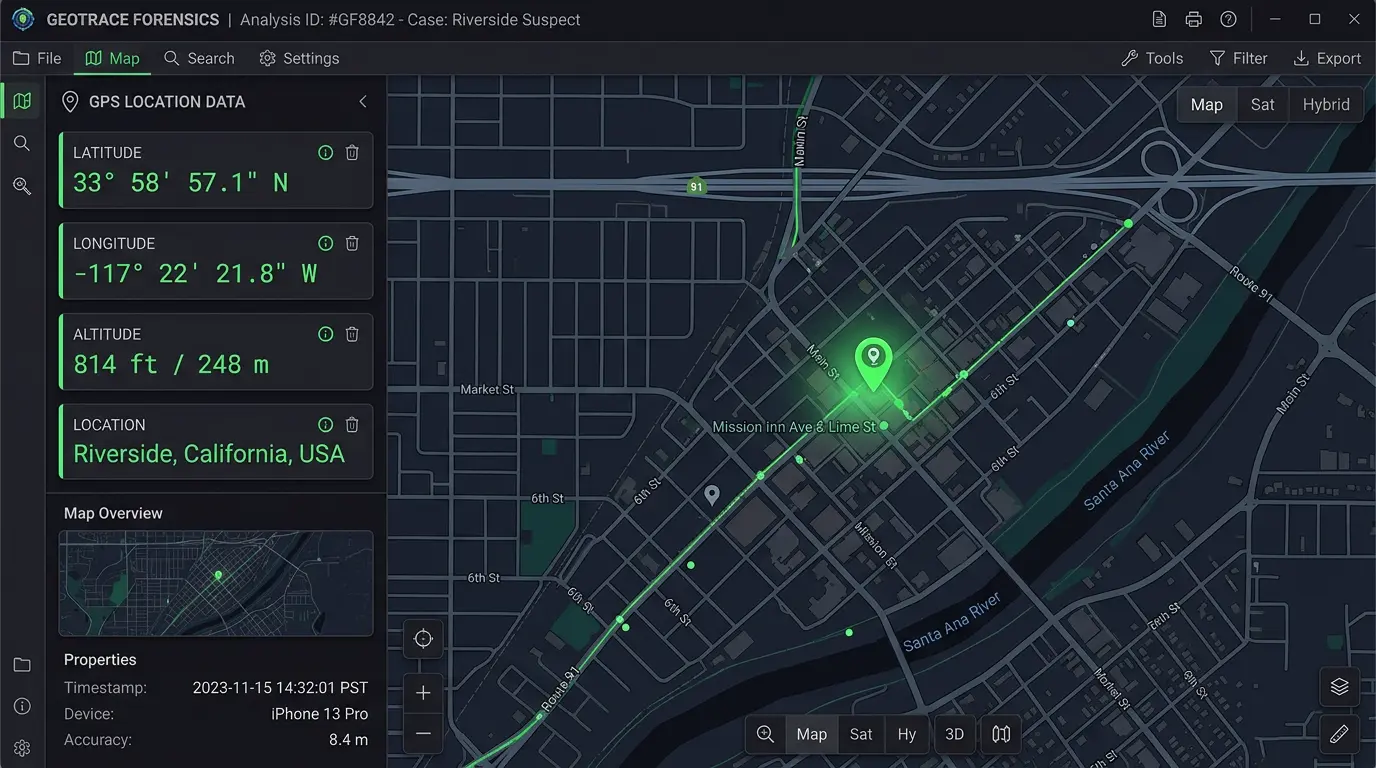
Geolocalizzazione GPS e mappatura - Verifica del luogo dell'evento e tracciamento percorso
⚙️ Metodologia Tecnica & Forense
Scansione Magic Bytes
Analisi binaria reale del file per identificare file multimediali rinominati o camuffati con estensioni fittizie (es. .dll).
Metadati EXIF & GPS
Estrazione di coordinate GPS (Lat/Long/Alt), data/ora originale di scatto, modello dispositivo hardware e parametri ottici.
Struttura Video Container
Rilevamento di codec (H.264/H.265), risoluzione (4K, 1080p), FPS, Aspect Ratio, Bitrate e durata esatta al millisecondo.
🛡️ Conformità Forense Certificata
Il modulo opera in stretta aderenza allo standard internazionale ISO/IEC 27037 (acquisizione e trattamento delle prove digitali) e alla Legge 48/2008.
Laboratorio di Analisi Avanzata & Decodifica
Trascina il cursore per ripercorrere le fasi di un'indagine forense su reperti multimediali compromessi.
TRASCINA / CLICCA ⇄
ACQEXIFELASTEGOREP
1. Acquisizione File & Verifica Hash
Calcolo dell'impronta crittografica (SHA-256) del file video/immagine per garantirne l'integrità originale e la non-ripudiabilità.
Seleziona un reperto forense per caricare il suo Hex Dump ed estrarre i metadati strutturali.
OFFSETHEX DUMP VIEWASCII
EDITED
Ispezione Visiva Canale Metadata
Trovata traccia dell'editor "Adobe Photoshop 2026" all'offset dell'intestazione APP1. Le firme dell'otturatore hardware non corrispondono alle tabelle XMP originali.
Metadati Strutturali Estratti
Verdetto Forense
File Alterato / Sospetto Photoshop
Report Forense Finale (Anteprima)
C-LAB TRIAGEPRO
VERBALE D'ACQUISIZIONE DIGITALE FORENSE
ID CASO:
DATA:
1. Estremi del Fascicolo e dell'Operazione
Procura della Repubblica:
Numero R.G.N.R.:
Operatore Verbalizzante:
Sistema Target Rilevato:
Tempo Totale Triage:
2. Riepilogo Moduli Elaborati
3. Certificazione e Hash dei Report
report_triage_forensic.zip (Archivio di Custodia)
MD5:
SHA256:
Documento generato da C-Lab TriagePro in data forense certificata. Catena di custodia integra.
Cloud & Decrypt Suite
C-Lab CloudDecrypt Pro
Suite di Estrazione Cloud e Decifratura Volumi Forense.
Modulo in Accesso Anticipato (Beta Privata)
Il modulo C-Lab CloudDecrypt Pro per l'estrazione automatizzata dei backup cloud (iCloud, Google, OneDrive) e l'analisi crittografica locale è attualmente riservato alle Forze dell'Ordine ed agli istituti di Digital Forensics in programma di Beta chiusa.
Mobile & Device Forensics
Android Forensic Previewv3.0
La Soluzione Professionale per il Triage, la Preview Forense e il Repertamento Digitale sul Campo nel rispetto della Legge 48/2008.
Android Forensic Preview v3.0 è il software portatile e standalone progettato specificamente per le Forze dell'Ordine, Consulenti Tecnici e Periti Forensi per ispezionare gli smartphone Android sul campo o in laboratorio in modo conforme ai principi scientifici delle scienze forensi.
Il software interroga direttamente l'hardware tramite protocollo adb estraendo marca, modello, OS, codice IMEI e Serial Number, registrando ogni operazione compiuta in un report di audit forense completo e inalterabile (catena di custodia).
⚖️ Perché Scegliere Android Forensic Preview?
Criticità sul Campo
Soluzione di Android Forensic Preview
Necessità di verificare il contenuto prima del sequestro
Mirroring Live a Bassissima Latenza: Ispezione visiva immediata dello schermo del dispositivo su PC.
Rischio di contestazione della catena di custodia
Calcolo Hashing Automatico (SHA-256 / MD5): Generato immediatamente al termine di ogni registrazione o screenshot.
Verbali e log manuali soggetti ad errori
Audit Log Forense Automatico: Tracciamento di operatore, procedimento, metadati hardware ed operazioni svolte.
Schermi danneggiati o touch sfalsati
Controllo Remoto Diretto da PC: Navigazione sul dispositivo tramite tastiera e mouse senza toccare lo schermo originale.
Software complessi e installazioni pesanti
100% Portatile & Standalone: Pronta all'uso da pen-drive USB su qualsiasi portatile di servizio senza privilegi admin.
🎯 Per Chi è Destinato
Polizia Giudiziaria & FF.OO.
Ispezioni visive rapide sul campo durante perquisizioni (ex art. 354 c.p.p.) per bloccare le prove prima del sequestro hardware.
Consulenti Tecnici e Periti (CTU / CTP)
Ispezioni visive condivise in tempo reale con le parti (art. 360 c.p.p.) registrando integralmente lo schermo del dispositivo.
Laboratori di Digital Forensics
Triage e categorizzazione preliminare dei telefoni prima delle estrazioni fisiche profonde, ottimizzando le code di analisi.
[SYSTEM] In attesa di dispositivo USB su interfaccia ADB...
⚡ Capacità Forensi di Android Forensic Preview
Bypass Touch & Controllo Remoto
Controllo da PC host tramite mouse e tastiera per navigare negli smartphone con touch screen rotto o vetri crepati.
Registrazioni MP4 Certificate
Registra l'intera sessione d'ispezione con calcolo automatico degli hash crittografici SHA-256 e MD5 alla chiusura del file.
Screenshot da Framebuffer Nativi
Cattura pixel-perfect tramite comando `screencap` di Android, escludendo artefatti grafici del PC ed allegando l'hash.
Registro di Catena di Custodia
Un file di log strutturato `case_YYYY-MM-DD.log` associa metadati del telefono (S/N, IMEI), file estratti ed impronte crittografiche.
Conformità Forense (Legge 48/2008): Operazioni non invasive via ADB nativo, senza installazione di APK persistenti sul target ed escludendo contaminazioni di dati.
📋 Requisiti Tecnici & Specifiche
💻 PC Host:Windows 10 / Windows 11 (64-bit)
📱 Dispositivi Target:Android 5.0+ (API level 21+)
🔌 Debug USB:Abilitato ed autorizzato via cavo USB
⚙️ Architettura:Standalone, zero installazioni o privilegi admin
Dipendenze esterne: Nessuna. Il pacchetto standalone include già tutti i binari necessari (adb.exe, scrcpy.exe, librerie codec video).
MODULO IN ARRIVO • ANTEPRIMA ANTE-RILASCIO
CRYPTOSTEG ENTERPRISE
Piattaforma Forense di Sicurezza: Crittografia Autenticata NIST SP 800-38D, Steganografia Multi-Carrier e Canale Air-Gapped
Descrizione Interna del Modulo
Piattaforma professionale di cyber-sicurezza e steganografia multi-carrier per aziende, periti forensi, avvocati e ricercatori. Incapsula payload confidenziali all'interno di immagini (PNG, BMP), flussi PDF e audio WAV con alterazione statistica controllata (LSB Matching ±1 & Append mode), permette lo scambio sicuro con i clienti a installazione zero tramite container HTML Vault autonomi isolati in RAM con CSP restrittiva, implementa marcatura forense Unicode Zero-Width per leak detection e offre architettura decoy a doppia password per contesti ad alto rischio di coercizione.
La Prima Suite di Controspionaggio Digitale, Deception e Contrasto al Dipendente Infedele con Dead Man\'s Switch
Descrizione Interna del Modulo
La piattaforma professionale per proteggere le aziende da dipendenti infedeli, spionaggio industriale e fughe di notizie: include la modalità Chameleon Duress (cassaforte civetta sotto coercizione con allarme silenzioso), semina Honeytoken e Decoy Document Beacons nell'infrastruttura per identificare accessi ed esfiltrazioni non autorizzate in tempo reale, inietta Canary Trap linguistiche progettate per resistere a foto smartphone e scansioni OCR, assicura la continuità fiduciaria tramite Dead Man's Switch con partizione crittografica di Shamir GF(256), vincola i container alle sole workstation autorizzate tramite Hardware Lock (HWID e TPM 2.0) e genera automaticamente la relazione peritale giudiziaria (Judicial Affidavit DOCX conforme ad Art. 234 c.p.p. e ISO/IEC 27037).
Cyber-Difesa Attiva Endpoint, Neutralizzazione Ransomware Istantanea ed Enclave RAM Zero-SSD
Descrizione Interna del Modulo
Sviluppato come secondo livello di protezione specialistica a tenuta stagna (Last-Line Active Defense) per workstation forensi e infrastrutture critiche, 100% autonomo offline. Intercetta le minacce prima che tocchino i file operativi grazie alla sinergia tra sensori Canary Trap stratificati su 3 livelli (9 template: !00_, !01_, !02_ + coda zz_99_), Velocity Monitor con sliding window calibrata a 800 ms per bloccare raffiche massive di cifratura (LockBit 3.0, BlackCat) e analisi entropica di Shannon a blocchi da 4 KB. Congela istantaneamente i thread del processo ostile in RAM via Win32 FastHelper (NtSuspendProcess sub-50ms) e isola la rete via killswitch. Include un'Enclave RAM volatile protetta (VirtualLock anti-swap) per azzerare residui forensi e usura su memorie SSD.
15 - 45 secondi (dipende da telemetria cloud / sandbox)
Sliding Window 800 ms (Velocity Monitor: 8 op/s contro burst LockBit/BlackCat) + FastFreeze sub-50 ms in RAM (NtSuspendProcess Win32)
File Persi Prima del Blocco (DLW)
Da 50 a oltre 1.000 file già cifrati e distrutti
Contenimento su esca (0 documenti target persi in testbed: intercettazione sui 9 canary stratificati !00_ !01_ !02_ zz_99_)
Ransomware Zero-Day Sconosciuti
Ritardo critico in attesa di firme o cloud response
Nessuna firma richiesta: analisi del Delta Entropico Shannon (Pre-allerta ΔH ≥ 6.8 | Blocco Kernel H ≥ 7.2)
Cifratura Intermittente (LockBit 3.0)
Spesso aggira l'euristica standard cifrando solo 1 blocco ogni 3
Canary Trap con checksum e watermark: rileva anche alterazioni parziali
Copie Ombra (Shadow Copies VSS)
Spesso cancellate silenziosamente via vssadmin o wmic
Protezione immutabile VSS con blocco a monte dei tentativi di cancellazione
Falsi Allarmi Forensi (VeraCrypt, E01)
Rischio blocco o rallentamento su grossi container cifrati
Whitelisting dei processi peritali certificati (FTK, X-Ways, 7z)
Autonomia Offline (Air-Gap)
Dipendente da cloud sandbox e telemetria esterna continua
100% Autonomo Offline: zero telemetria cloud, ideale per ambienti peritali
Residui Forensi su Disco (Zero-SSD)
Scrittura continua di log, telemetria e swap su pagefile.sys
RAM Enclave con VirtualLock anti-swap: zero residui su pagefile e memorie flash
Protocollo e Metodologia di Validazione (Alpha Testbed):
La protezione si articola su una Sliding Window di 800 ms (Velocity Monitor con soglia di 8 op/s calibrata per intercettare burst distruttivi tipici di LockBit 3.0 in ~267 ms e BlackCat in ~121 ms senza generare falsi allarmi su backup o compilazioni) e su una risposta di congelamento atomico sub-50 ms (12–22 ms in testbed con ntdll.dll!NtSuspendProcess) per bloccare istantaneamente le scritture disco prima del kill definitivo dell'albero di processi. Scenari di validazione condotti su Windows 11 Enterprise 64-bit e NVMe PCIe 4.0 mediante suite di simulazione avversaria standard (KnowBe4 RanSim e testbed Atomic Red Team conformi a MITRE ATT&CK T1486 - Data Encrypted for Impact e T1490 - Inhibit System Recovery).
Nota di Trasparenza Architetturale: IRONCLAD non è un EDR aziendale generalista (non comprende threat hunting globale né gestione centralizzata cloud); è un dispositivo specialistico di "interruzione di emergenza" (Last-Line Active Defense) concepito per workstation peritali, laboratori forensi e infrastrutture critiche air-gapped.
Architettura Ingegneristica
Protezione a Doppio Livello (Dual-Tier)
IRONCLAD opera contemporaneamente su due strati complementari: il Sentinel Engine applicativo e il driver Minifilter a livello Kernel Ring-0, con intercettazione IRP prima del commit NTFS.
TIER 1 — Operativo
Active Sentinel Engine v1.2
Motore applicativo Node.js con helper nativo C# (ironhelper.exe) per reazione sub-50 ms via Win32 API dirette, senza dipendenze da shell o interpreti intermedi.
Matrice Canary Stratificata a 3 livelli (9 template: !00_, !01_, !02_ + coda zz_99_) con Self-Healing
Velocity Monitor (Sliding Window 800 ms / 8 op/s) — intercetta burst massivi LockBit 3.0 e BlackCat
NtSuspendProcess FastFreeze sub-50 ms — freeze thread in RAM (12–22 ms), blocco I/O immediato
150/150 test unitari superati — distribuibile su workstation ed endpoint, 100% offline
STATO: Attivo e Distribuito — Pronto per Produzione
TIER 2 — Kernel Ring-0
Minifilter Driver ironflt.sys
Driver kernel nativo in C (WDK / Filter Manager) che intercetta gli IRP di scrittura a monte del filesystem NTFS, prima del commit fisico sui blocchi disco, con cancellazione STATUS_ACCESS_DENIED a livello kernel.
Altitude 385200 (Activity Monitor) — registrato nel Filter Manager Windows
Intercettazione IRP IRP_MJ_WRITE pre-commit — blocco prima del tocco fisico ai blocchi NTFS
Codice sorgente C completo: ironflt.c, ironflt.h, ironflt.inf
Guida di build WDK inclusa — compilabile con Windows Driver Kit (WDK) + EWDK
In corso di certificazione WHQL Microsoft per deploy su macchine con Secure Boot
Sinergia con Tier 1: il kernel ferma l'IRP, il Sentinel Engine completa l'analisi forense e il kill dell'albero di processo
STATO: Source Tree Pronto — Certificazione WHQL in Corso
Nota Architetturale:
Il Tier 1 (Sentinel Engine) è operativo e distribuibile senza il driver kernel. Il Tier 2 (ironflt.sys) è in codice sorgente pronto e richiede firma WHQL Microsoft per il deployment su sistemi con Secure Boot e Driver Signature Enforcement abilitati — standard obbligatorio per i minifilter kernel in produzione su Windows 10/11.
• AIDEN GOV • DOSSIER P.A.
Divisione Pubblica Amministrazione & FF.OO.
Aiden Gov & P.A.
Soluzioni investigative e analitiche certificate per Forze dell'Ordine e Procure, progettate specificamente per automatizzare la gestione delle truffe online dalla denuncia alla CNR finale.
Dossier Operativo: Aiden
FF.OO. - Contrasto Frodi Finanziarie
AIDEN
Una piattaforma specifica per gestire tutte le procedure delle truffe online, dalla denuncia al verbale fino alla CNR (Comunicazione Notizia di Reato) finale pronta per la firma: estrae, verifica, arricchisce e collega i dati restando all'interno della rete sicura dell'ufficio.
9Fasi della pipeline, dal caricamento al CNR
23Fonti OSINT interrogate in un clic
14Statistiche investigative in dashboard
100%Elaborazione locale sicura (No Cloud)
01.Cosa affronta oggi un operatore, verbale alla mano
Data Entry Manuale
Intere ore perse a decifrare verbali cartacei disordinati per estrarre e copiare a mano anagrafiche, importi, date e contatti.
Frammentazione Strumenti
Decine di tab aperti contemporaneamente su browser diversi per interrogare registri, verificare IBAN e analizzare fonti sparse.
Silos Informativi
Nessuna condivisione: è impossibile accorgersi se lo stesso IBAN o la stessa e-mail sono già comparsi in una denuncia gestita da un collega.
01b.Demo Interattiva: La Risoluzione dei Tre Problemi (9 Fasi)
AIDEN SIMULATOR v3.1 // CORE ENGINE RUNNING
0:00
1
Input
2
Pulizia
3
AI Locale
4
Auto-Val
5
Umano
6
Query
7
Graph
8
CNR
9
Firma
aiden@local-host:~
01. INPUT
ANALISI IN CORSO
02.Dal caricamento alla firma, in nove passaggi
Ogni fase del flusso di lavoro rimane completamente verificabile e modificabile dall'operatore prima della chiusura del fascicolo.
1
[Input]
Ricezione e caricamento denuncia
Importazione del documento di denuncia o querela presentata dalla vittima di truffa online (PDF, immagini, verbali grezzi).
2
[Pulizia]
Estrazione e normalizzazione
Normalizzazione automatica dei formati ed estrazione del testo grezzo pulito.
Ad ogni nuova denuncia inserita, Aiden analizza IBAN, broker, telefoni e intestatari incrociandoli con l'archivio. Il sistema segnala immediatamente le convergenze e indica quale collega sta già trattando il fascicolo correlato.
Denuncia A · Sezione 1
Operatore Rossi
IT60 X054 ··· 3456
Stesso IBAN
Denuncia B · Sezione 3
Operatore Bianchi
IT60 X054 ··· 3456
Nessuno dei due uffici conosceva la pratica dell'altro: il collegamento emerge in tempo reale all'atto dell'estrazione dei dati, favorendo il coordinamento immediato delle indagini.
05.Standard di sicurezza per uso istituzionale
Progettato in conformità con i requisiti di blindatura delle reti dell'Amministrazione Pubblica e delle Forze dell'Ordine.
[Accessi]
Anti Brute-Force
Blocco dell'account dopo 5 tentativi errati e blocco IP automatico su 15 tentativi.
[Sessione]
Token CSRF & Sessioni blindate
Validazione di tutte le chiamate POST per prevenire attacchi Cross-Site Request Forgery.
[Dati]
Chiavi API personali
Le credenziali di arricchimento e OSINT sono cifrate e invisibili a chiunque altro, amministratori compresi.
Richiedi una Demo di Aiden o info P.A.
Se fai parte della Pubblica Amministrazione o di una Forza dell'Ordine, puoi richiedere una documentazione tecnica dettagliata o una demo operativa riservata.
Domande Frequenti
Tutto quello che c'è da sapere sul funzionamento delle licenze e dei simulatori.
Sì, tutti i software della suite (ForensicHub, Forensic Case Lab, C-Lab TriagePro, Video & Image Forensic e Android Forensic Preview) sono stati progettati per funzionare offline in scenari di isolamento assoluto (Air-Gapped). L'attivazione e la validazione della licenza PRO avvengono completamente offline tramite una chiave cifrata legata all'ID hardware del PC (BIOS UUID), garantendo la sicurezza delle prove.
Le licenze annuali includono l'accesso a tutti i rilasci intermedi. Quando viene pubblicata una nuova guida o un aggiornamento normativo (ad esempio le nuove direttive E-Evidence), riceverai un archivio zip cifrato da installare localmente.
Certamente. Offriamo licenze Team/Agency multi-postazione con sconti dedicati ed attivazione a chiave unica. Per grandi organizzazioni o reparti scolastico-didattici è possibile richiedere una Site License aziendale.
Il client desktop è leggero e compatibile con Windows 10/11 (64-bit). Richiede circa 200MB di spazio su disco per l'applicazione base. I simulatori pratici di Case Lab vengono avviati direttamente in-app o tramite strumenti del browser senza richiedere l'installazione di macchine virtuali pesanti.
La versione di valutazione di ForensicHub Pro (il database delle procedure operative) permette l'accesso completo offline per 3 giorni, includendo una filigrana trasparente personalizzata sulle guide. Per gli altri software della suite (TriagePro, Video Forensic e Android Forensic) è possibile testare le demo interattive online direttamente sul sito, oppure richiedere una licenza di prova temporanea compilando il modulo contatti e fornendo il proprio BIOS UUID.
C-Lab TriagePro è una suite portatile di acquisizione forense live progettata per essere avviata da chiavetta USB senza installazione sul sistema target (modalità Zero-Footprint). È destinata a consulenti tecnici d'ufficio (CTU), investigatori privati, forze dell'ordine e laboratori di analisi forense che necessitano di acquisire rapidamente evidenze digitali sul campo.
La Pro Suite Completa include tutti e cinque i software della piattaforma: ForensicHub Pro (240+ guide operative), Forensic Case Lab Pro (305+ casi reali e simulatori), C-Lab TriagePro (acquisizione forense live), Video & Image Forensic (analisi metadati e GPS) e Android Forensic Preview (mirroring e controllo mobile). Acquistando la Suite si ottiene uno sconto del 46% rispetto all'acquisto dei singoli prodotti, con un risparmio totale di € 646.
Android Forensic Preview è uno strumento professionale per il triage on-the-field di dispositivi Android. Consente il mirroring dello schermo a bassissima latenza, l'interazione da PC (anche per schermi touch rotti), la cattura di screenshot da framebuffer e la registrazione video forense con calcolo in tempo reale degli hash (SHA-256 e MD5) per preservare l'integrità della catena di custodia.
Sì, supportiamo la fatturazione elettronica PA con codice destinatario SDI, split payment IVA e i codici identificativi CIG/CUP quando richiesti. Per acquisti da parte di enti pubblici, forze dell'ordine o università, è sufficiente compilare il modulo preventivi B2B specificando le esigenze di fatturazione nelle note.
Nella sezione Prezzi, il tab "Crea Pacchetto" ti permette di selezionare quali software includere nel tuo pacchetto e il numero di licenze desiderato. Il sistema calcola in tempo reale il prezzo finale applicando automaticamente lo sconto pacchetto (fino al 37% con tutti e 3 i software) e lo sconto volume (fino al 30% per 11+ postazioni). Al termine, puoi inviare la richiesta di quotazione direttamente dal configuratore.
Sì, tutti i report generati da C-Lab TriagePro includono firma digitale con hash SHA-256, timestamp certificato e catena di custodia completa. I documenti sono formattati secondo gli standard richiesti dai tribunali italiani per le perizie informatiche e sono pronti per essere allegati come prove documentali in procedimenti civili e penali.
I software tradizionali creano archivi cifrati palesi (.enc, .pgp, .zip protetti) che rivelano l'esistenza di dati riservati e possono essere bloccati da firewall aziendali. CryptoSteg Enterprise adotta un approccio differenziato per carrier: crittografia autenticata NIST SP 800-38D (AES-256-GCM con PBKDF2-HMAC-SHA512 a 100.000 iterazioni e Salt CSPRNG a 128 bit), iniezione LSB Matching ±1 su formati lossless (PNG, BMP, WAV), Append Mode strutturato (EOF overlay) per flussi documentali PDF e file JPEG (evitando la distruzione del payload causata dalla compressione lossy DCT), marcatura Canary Trap Unicode Zero-Width per leak detection e container HTML Vault autosufficienti client-side a installazione zero con CSP 'connect-src none'.
CryptoSteg incapsula i file cifrati in un container HTML Vault autonomo. Il destinatario riceve un singolo file .html che apre in qualsiasi browser moderno (Windows, Mac, Linux, iOS, Android) completamente offline. La decifratura avviene in memoria volatile applicativa tramite WebCrypto API standard senza generare file temporanei in chiaro sul filesystem (%TEMP%), consentendo inoltre al destinatario di generare una risposta cifrata al volo.
CryptoSteg inietta una Canary Trap documentale composta da sequenze Unicode Zero-Width invisibili (ZWSP, ZWNJ, ZWJ) all'interno del testo. Se il documento viene copiato e incollato in contesti che non applicano filtri o normalizzazioni Unicode (es. chat WhatsApp, Telegram, email, documenti Word), la marcatura invisibile permane. Lo Scanner Forense Anti-Leak di CryptoSteg rileva tali sequenze e le correla all'identificativo di licenza e timestamp per individuare con precisione la fonte del leak.
CryptoSteg utilizza PBKDF2-HMAC-SHA512 con 100.000 iterazioni, Salt casuale a 128 bit (16 byte) generato da CSPRNG per ogni singolo container, e lunghezza chiave derivata di 256 bit (32 byte) per AES-256-GCM. Il Salt è univoco per cifratura: non esiste un salt fisso o condiviso. Nella compatibilità con il browser (HTML Vault tramite WebCrypto API), viene usato l'equivalente PBKDF2-HMAC-SHA256 con le stesse 100.000 iterazioni. Per passare da PBKDF2 a una KDF memory-hard (Argon2id, più resistente ad attacchi GPU/ASIC su password deboli) è prevista una roadmap futura.
In AES-GCM la collisione di nonce con la stessa chiave comprometterebbe confidenzialità e integrità. CryptoSteg genera, per ogni operazione di cifratura, sia un Salt indipendente a 128 bit (16 byte, via CSPRNG) sia un IV/Nonce a 96 bit (12 byte, via CSPRNG). Poiché il Salt è diverso per ogni container, anche la chiave derivata da PBKDF2 è diversa per ogni container. La combinazione Salt unico → chiave unica → IV unico garantisce che la probabilità di collisione sia inferiore a 2⁻⁴⁸, computazionalmente trascurabile anche dopo milioni di operazioni. Il tag di autenticazione ha lunghezza 128 bit e viene verificato a tempo costante prima della decompressione.
CryptoSteg adotta tre misure contro la steganalisi statistica: (1) LSB Matching ±1 invece del semplice LSB Replacement, che preserva la simmetria dell'istogramma dei colori di primo ordine; (2) distribuzione pseudo-casuale dei bit su tutta la matrice di pixel tramite permutazione Fisher-Yates guidata da CSPRNG; (3) Deep Optical Carrier Sanitizer, che ridistribuisce il rumore LSB sui pixel non utilizzati dall'embedding per bilanciare le Pairs of Values (PoV) e ridurre le anomalie Chi-Square e RS Analysis. Per i carrier JPEG e PDF, dove la compressione lossy renderebbe l'LSB inutilizzabile, CryptoSteg utilizza Append Mode strutturato. È corretto rilevare che nessun metodo LSB è garantito invisibile a ogni forma di steganalisi avanzata: CryptoSteg riduce significativamente le tracce statistiche, ma benchmark indipendenti su dataset pubblici sono in corso di predisposizione.
No. IRONCLAD non usa l'entropia globale del file come soglia di allarme. I file compressi (ZIP, 7z, RAR), le immagini JPEG e i database cifrati presentano comunemente valori H ≥ 7.2 bits/byte sull'intero file e non costituiscono una firma ransomware. Il motore implementa invece un'analisi di entropia di Shannon a blocchi da 4 KB (calculateChunkEntropy, sliding window): rileva un picco entropico localizzato anche quando l'entropia media globale del file è bassa (es. H globale = 0.83, picco su chunk = 7.95). Questo approccio — denominato chunk-based intermittent encryption detection — è in grado di intercettare la tecnica di intermittent encryption usata da ceppi come LockBit 3.0 e BlackCat/ALPHV, che cifrano soltanto 4–16 KB ogni 64 KB per abbassare l'impatto sull'euristica standard. Il segnale entropico a blocchi è correlato in tempo reale con il processo scrivente, la velocità di scrittura (Velocity Monitor) e la lista dei processi autorizzati (whitelist peritale: FTK, X-Ways, VeraCrypt, 7z) per ridurre al minimo i falsi positivi.
No. Affermare che tutti i ransomware cifrino i file in ordine alfabetico sarebbe tecnicamente inesatto. La ricerca scientifica (ACM 2025) sui pattern di enumerazione dei ransomware conferma che le famiglie differiscono ampiamente nelle strategie di selezione dei target. IRONCLAD implementa una matrice canary stratificata su 3 livelli con 9 template complessivi per ogni directory protetta: (1) Strato 1 (!00_, 4 file su formati ad alto valore: .xlsx, .docx, .pdf, .db) per ceppi a scansione lessicografica A→Z; (2) Strato 2 (!01_, 2 file) per intercettare ceppi che applicano skip dell'indice-0 o worker pool multi-thread concorrenti; (3) Strato 3 (!02_, 1 file) per ceppi con logica avanzata di resume o selezione casuale; (4) Coda tattica (zz_99_.zip) per intercettare ceppi a scansione inversa Z→A o cicli secondari di cleanup; (5) Decoy realistici (backup_credentials.sql, bilancio_2026.xlsx) non prioritari. Il Self-Healing Canary System rigenera automaticamente ogni esca alterata entro millisecondi. Nei testbed di laboratorio la Data Loss Window (DLW) sui documenti utente è risultata pari a zero poiché l'attacco impatta la matrice esca prima di raggiungere i file di lavoro effettivi.
La risposta del motore opera su due componenti temporali distinte e complementari: (1) Finestra di correlazione euristica di massa (Velocity Monitor): opera con una Sliding Window calibrata a 800 ms con soglia di 8 operazioni/secondo. Questo intervallo è rigorosamente tarato per intercettare le raffiche tipiche dei ransomware moderni — LockBit 3.0 esegue 8 cifrature in circa 267 ms e BlackCat/ALPHV in circa 121 ms — garantendo al contempo immunità totale da falsi positivi su operazioni lecite (backup automatici: max 3–5 file/burst; scansioni antivirus: 1–2 file/burst; compilazioni software: max 6 file/burst). (2) Congelamento atomico ed eliminazione (FastFreeze sub-50 ms): non appena scatta la soglia euristica o viene toccato un canarino, l'helper nativo Win32 C# (ironhelper.exe) invoca direttamente ntdll.dll!NtSuspendProcess congelando tutti i thread del processo ostile in RAM in 12–22 ms (media di benchmark: ~18 ms), interrompendo all'istante qualsiasi operazione di I/O disco. Successivamente, la terminazione ad albero via TerminateProcess e Restart Manager (rstrtmgr.dll) chiude l'intero albero di processi malevoli. La correlazione a 800 ms individua la raffica, mentre la chiamata API sub-50 ms neutralizza i thread sul nascere.
La quasi totalità dei ransomware moderni (LockBit 3.0, Conti, REvil/Sodinokibi, Ryuk, BlackCat/ALPHV, Phobos, Akira) include una fase di shadow copy wiping per impedire il ripristino: esegue comandi come vssadmin.exe Delete Shadows /All /Quiet, wmic shadowcopy delete, bcdedit /set {default} recoveryenabled no e wbadmin delete catalog -quiet. Il modulo VSS Shield di IRONCLAD intercetta in tempo reale ogni processo che invochi questi pattern tramite un watchdog WMI su Win32_Process: il processo viene terminato prima che il comando venga completato, preservando intatte le Volume Shadow Copies e le opzioni di boot recovery. I comandi ordinari di sistema e amministrazione non vengono interferiti (zero falsi positivi nei test). Il perimetro tecnico documentato prevede che attaccanti con privilegi NT AUTHORITY\SYSTEM e driver kernel malevoli già caricati (BYOVD) possano potenzialmente tentare di aggirare il watchdog operando direttamente a basso livello senza invocare i comandi di sistema intercettati.
La RAM Enclave di IRONCLAD alloca i file operativi e le chiavi effimere AES-256-GCM esclusivamente in memoria volatile e invoca VirtualLock (Win32 API) per bloccare l'intervallo di indirizzi nella memoria fisica, inibendone lo swapping su pagefile.sys da parte del kernel di Windows. La dicitura "Zero-SSD" specifica formalmente che nessun dato gestito dall'enclave viene scritto sul filesystem o sul supporto di memorizzazione persistente durante la sessione operativa. A livello di integrità peritale, si precisa che il perimetro di protezione copre i buffer allocati dal modulo: crash di sistema non gestiti possono generare minidump di sistema operativo a livello kernel se non preventivamente disabilitati dalle policy di hardening. All'uscita o in modalità Panic Purge, il motore esegue una bonifica in-memory multi-passaggio dei buffer allocati (pattern a tre passate: 0x55, 0xAA, 0x00) prima della deallocazione e dereferenziazione delle chiavi. Tale procedura assicura l'azzeramento forense dei dati volatili gestiti dall'applicazione, preservando al contempo la durata e l'assenza di tracce sul silicio delle unità SSD.
La modalità Chameleon Duress è un'architettura crittografica di Plausible Deniability a doppia password: se l'operatore o il dirigente viene costretto da malintenzionati o aggressori a sbloccare la cassaforte cifrata, l'inserimento della password di coercizione (Duress PIN) apre all'istante un'area di storage decoy (civetta) perfettamente realistica. L'interfaccia mostra documenti apparentemente autentici (bilanci preliminari, note legali fittizie e documenti aziendali non sensibili generati dinamicamente), mentre i dati riservati autentici rimangono invisibili e non referenziati. Contestualmente, il sistema genera un allarme silenzioso di emergenza nei log forensi locali per documentare l'evento di estorsione a fini probatori e giudiziari.
I Decoy Honeytoken Beacons sono documenti civetta (fogli di calcolo .xlsx, documenti legali .docx, credenziali SQL e certificati fittizi) progettati per apparire come asset aziendali ad altissimo valore. Vengono disseminati strategicamente in cartelle di rete, share condivise e percorsi sensibili. Al loro interno integrano identificatori univoci e meccanismi di telemetria forense locale (beaconing): non appena un dipendente infedele, un attaccante o un malware tenta di aprire, copiare o esfiltrare il documento civetta, BlackBox intercetta l'accesso registrando l'utente, il timestamp ad alta precisione, l'indirizzo IP/host e l'hash del file, attivando l'allarme tempestivo prima che vengano toccati i documenti autentici dell'azienda.
BlackBox genera automaticamente una Relazione Tecnica Peritale Asseverata completa in formato Microsoft Word (.docx) e consultabile a video, strutturata secondo i canoni della perizia forense informatica. Il documento certifica: l'identificativo univoco del container cifrato, gli hash crittografici (SHA-256 e MD5) a garanzia di integrità e non ripudio, il registro cronologico degli accessi con timestamp ISO 8601, l'audit trail delle operazioni e la catena di custodia. Il report è conforme ai requisiti di ammissibilità della prova digitale previsti dall'Art. 234 c.p.p., dalla Legge 48/2008 (ratifica Convenzione di Budapest) e dallo standard internazionale ISO/IEC 27037:2012, risultando pronto per il deposito giudiziario da parte di legali, CTU, periti di parte o per la denuncia alle Forze dell'Ordine.
Tariffe & Piani
Seleziona la tipologia di servizio o licenza per visualizzare i dettagli dei costi.
Screen mirroring ADB live ed estrazione chat con hash SHA-256
€ 299
annui
▼
Ispezione forense mobile istantanea su dispositivi Android: logcat in tempo reale e acquisizione verbali senza manomettere il firmware.
✓ Specchio ADB alta definizione✓ Acquisizione chat certificate✓ Zero permessi di root richiesti
CS
CryptoSteg Enterprise Pro
Vault 2 GB
Steganografia LSB, Ghost QR-Bridge e HTML One-Shot Vault fino a 2 GB
In Arrivo
▼
Cifratura autenticata AES-256-GCM (NIST SP 800-38D), occultamento steganografico in immagini/PDF/audio, marcatura forense anti-leak e container HTML Vault decifrabili in RAM senza software aggiuntivo.
✓ HTML Vault fino a 2 GB a zero-install✓ Ghost QR-Bridge (air-gap ottico)✓ Free Reader clienti illimitato
BB
BlackBox Suite Pro
Cyber Deception
Dead Man's Switch, Shamir Secret Sharing e 50 Honeytokens/anno
In Arrivo
▼
Controspionaggio informatico attivo, trappole Canary Trap per documenti, sentinella anti-ransomware basata su entropia Shannon e perizia probatoria ex art. 234 c.p.p.
Modulo di difesa e contromisura proattiva contro cryptolocker, wiper e ransomware zero-day. Intercetta la cifratura massiva tramite Velocity Monitor con sliding window di 800ms e calcolo entropico a blocchi 4KB prima che raggiunga i dati critici, congelando i thread del processo malevolo in RAM sub-50ms.
Gestore delle licenze e delle chiavi centralizzato
✓
1 Anno di aggiornamenti prioritari
Enterprise
Licenza Site / Custom
Per accademie, grandi dipartimenti istituzionali o laboratori con oltre 10 postazioni.
Su MisuraValutazione personalizzata
✦
Postazioni illimitate o Site-lock centralizzato
✦
Sessione didattica live di formazione inclusa (2h)
✦
Accordo SLA di livello Enterprise (SLA 99.9%)
✦
Fatturazione PA e split payment disponibili
Calcola lo Sconto B2B Volume
Seleziona il numero di licenze desiderate per calcolare istantaneamente la percentuale di risparmio e il preventivo stimato.
5 Postazioni
Sconto Applicato
-15%
Prezzo Unitario:€ 339
Risparmio Totale:€ 300
Totale Stimato:€ 1.695
Noleggio Licenze Temporanee
Noleggio Licenze On-Demand
Noleggia le soluzioni software per il tempo strettamente necessario alle tue indagini. Attivazione immediata senza vincoli annuali.
Seleziona Software da Noleggiare:
Min: 7 giorniMax: 90 giorni
Selezioni Rapide:
Preventivo Noleggio
Software:C-Lab TriagePro
Periodo:7 giorni
Costo medio/giorno:€ 7.00 / gg
Supporto tecnico:Incluso
Totale Noleggio:€ 49
(Imponibile: € 40,16 + IVA 22%)
Versione Demo
ForensicHub Demo
Manuale metodologico base offline per testare la struttura ed il diario locale.
€ 0/ per sempre
✓
14 Procedure Operative Base sbloccate
✓
Matrici decisionali Windows e macOS
✓
Diario locale e note personali offline
✓
Nessuna chiave di licenza richiesta
Versione Demo
C-Lab TriagePro Demo
Terminale di triage interattivo con limitazione di comandi per testare la CLI.
€ 0/ per sempre
✓
Accesso al Triage Terminal simulato
✓
Esegui comandi base (help, scan, triage)
✓
Visualizza l'albero di directory USB fittizio
✓
Nessuna chiave di licenza richiesta
Versione Demo
Video Forensic Demo
Modulo di simulazione e visualizzazione di metadati EXIF e timeline fotografica per testare l'algoritmo.
€ 0/ per sempre
✓
Accesso alla demo di estrazione metadati EXIF
✓
Simulatore interattivo di geolocalizzazione GPS su mappa
✓
Visualizzazione report di prova ed hash di integrità
✓
Nessuna chiave di licenza richiesta
Versione Demo
Mobile Forensic Demo
Modulo di simulazione mirroring schermo, connessione ADB e log di catena di custodia in tempo reale.
€ 0/ per sempre
✓
Simulatore di connessione ADB e caricamento metadati
✓
Prova dello screen mirroring e flash screenshot
✓
Test di registrazione video con timer REC attivo
✓
Nessuna chiave di licenza richiesta
Versione Demo
CryptoSteg Demo
Versione dimostrativa offline per testare l'occultamento e la cifratura su immagini e PDF.
€ 0/ per sempre
✓
Cifratura AES-256-GCM + PBKDF2
✓
Steganografia su immagini PNG, BMP, JPG
✓
Iniezione su file PDF e archivio STGARC
✓
Scambio One-Shot HTML Vault autonomo
Versione Demo
Forensic Case Lab Demo
Simulatore interattivo base per l'addestramento introduttivo su casi reali.
€ 0/ per sempre
✓
1 Caso Pratico Completo (Facebook Takeout)
✓
10 Quiz d'Esame con correzione immediata
✓
Simulatore di analisi prove in tempo reale
✓
Nessuna chiave di licenza richiesta
🔑
Sei un professionista o un dipartimento aziendale/governativo?
Puoi richiedere una licenza di valutazione FULL temporanea di 72 ore legata all'UUID del tuo PC per testare l'ecosistema completo in ambiente Air-Gapped.
Metodologie conformi agli standard scientifici internazionali e al codice di procedura penale, progettate per garantire l'inattaccabilità e l'ammissibilità legale delle prove digitali.
Conformità ISO/IEC 27037
Linee guida internazionali per l'identificazione, raccolta, acquisizione e conservazione delle prove digitali, assicurando la catena di custodia.
Conformità ISO/IEC 27042
Metodologie per l'analisi e l'interpretazione dei dati digitali, garantendo rigore scientifico e ripetibilità del metodo investigativo.
Sicurezza 100% Air-Gapped
Il software opera in ambiente isolato offline, impedendo fughe di dati ed escludendo contaminazioni esterne sulle evidenze.
Riproducibilità delle Prove
Tracciamento rigoroso e hashing (SHA-256) per assicurare che qualsiasi altro analista ottenga i medesimi risultati sull'evidenza.
Contatti
Contatti & Supporto
Sei un privato, un'azienda o un professionista del settore forense? Scrivici per perizie, recupero dati o licenze software.
M2Labs rispetta la riservatezza e la sicurezza dei tuoi dati. Ogni comunicazione viene cifrata e gestita secondo le normative di confidenzialità professionale.
📋 Completamento Ordine Licenza
🏢 Richiesta di Preventivo Aziendale / B2B
Compila il modulo sottostante per richiedere un preventivo personalizzato (sconti sul volume per oltre 10 licenze, Site License, fatturazione PA con split payment).
Panoramica Architetturale
L'Ecosistema Forense Completo
L'Ecosistema nasce dall'integrazione sinergica di soluzioni indipendenti e complementari, progettate per coprire sia la rigorosa metodologia sia la pratica investigativa sul campo:
📘
1. ForensicHub Professional
Database Metodologico Offline (240+ Guide)
Fornisce le procedure passo-passo, la normativa e le istruzioni dettagliate su come utilizzare i tool ufficiali nelle perizie (Windows, macOS, Mobile, Network e Cloud).
Laboratorio Pratico & Simulatori (305+ Casi)
Contiene gli emulatori grafici del software (FTK Imager, Autopsy, USB Detective, BitLocker) e le console CLI per fare pratica ed analizzare i reperti dei casi.
Un attacco Man-in-the-Middle (MitM) si verifica quando un attaccante o un software malevolo si interpone segretamente tra due interlocutori (es. avvocato e cliente, perito e tribunale, o due filiali aziendali) che credono di comunicare in modo confidenziale.
I Rischi di un Attacco MitM:
Intercettazione Silenziosa: Lettura furtiva di allegati email, bilanci, contratti o credenziali su reti Wi-Fi pubbliche, router compromessi o server di posta intermedi.
Alterazione al Volo dei Dati: Modifica invisibile dei file (es. sostituzione di IBAN di pagamento, alterazione di clausole peritali) senza che il destinatario o mittente se ne accorgano.
Frode e Spionaggio Industriale: Clonazione e manipolazione dell'identità digitale delle parti.
Come CryptoSteg Enterprise Neutralizza il Rischio MitM:
Invisibilità ai Sistemi di Monitoraggio: I documenti viaggiano fusi dentro immagini PNG o audio WAV: nessun firewall o sniffer di rete rileva un file segreto o sospetto.
Integrità Crittografica Autenticata AES-256-GCM: L'Auth Tag a 128 bit rileva qualsiasi tentativo di alterazione: se anche un solo bit viene modificato, la decifratura viene bloccata segnalando la manomissione.
Container One-Shot Offline (HTML Vault): Lo scambio non transita su server cloud di terze parti: il destinatario apre e decifra il file in memoria protetta locale anche completamente disconnesso da Internet.
Ordine Registrato con Successo
Il tuo ordine è stato registrato ed inviato al reparto licenze.
Contatta gli Specialisti
Richiedi Assistenza
Recupero Dati
Recupero Account
Perizie Malware
Protezione Truffe
Consulenza / CTP
Investigazioni OSINT
Sviluppo Siti Web
Applicativi su Misura
Aggiunto al carrello!
Prodotto aggiunto
Area Riservata Clienti
Accesso protetto per il download di perizie e dati digitali cifrati
I file scaricati sono archivi compressi protetti da crittografia standard AES-256. Utilizza la password concordata con i tecnici M2Labs per estrarre i contenuti.
Consenso Cookie & GDPR
Questo sito utilizza solo cookie tecnici essenziali necessari per il corretto funzionamento dell'applicazione offline (come il salvataggio della lingua e del preventivatore). Non vengono utilizzati cookie di tracciamento o profilazione di terze parti.